Uma loja virtual recebe uma notificação da ANPD pedindo evidências de como trata os dados de clientes cadastrados. O prazo para responder é curto, e a equipe percebe que o mapeamento de dados pessoais nunca foi concluído. Essa situação, cada vez mais comum em 2026, ilustra o que muda quando a fiscalização deixa de ser teórica.
A adequação à LGPD não é mais um projeto de gaveta: é uma demanda operacional que afeta desde o formulário de contato até o contrato com fornecedores de tecnologia.
Leitura complementar: Lei de Licitações em 2026: o que muda para as empresas brasileiras
Fiscalização da ANPD em 2026: o que mudou na prática
A ANPD passou a atuar com mais autonomia depois de ser elevada ao status de autarquia especial pela MP 1317/2025. Na prática, isso significou mais pessoal, mais processos administrativos e uma agenda de fiscalização organizada por eixos temáticos.
Se a sua empresa trata dados sensíveis como biométricos, de saúde ou financeiros, a exposição ao risco de autuação é maior que a média.
Leitura complementar: Reforma tributária em 2026: entenda como isso impactará sua empresa
A ANPD também criou uma página específica para denúncias relativas aos novos decretos do Marco Civil da Internet. Denúncias feitas por titulares podem orientar o monitoramento da Agência, o que reforça a necessidade de manter documentação atualizada de cada etapa do tratamento de dados pessoais.
Mapeamento de dados pessoais: onde a maioria das empresas trava
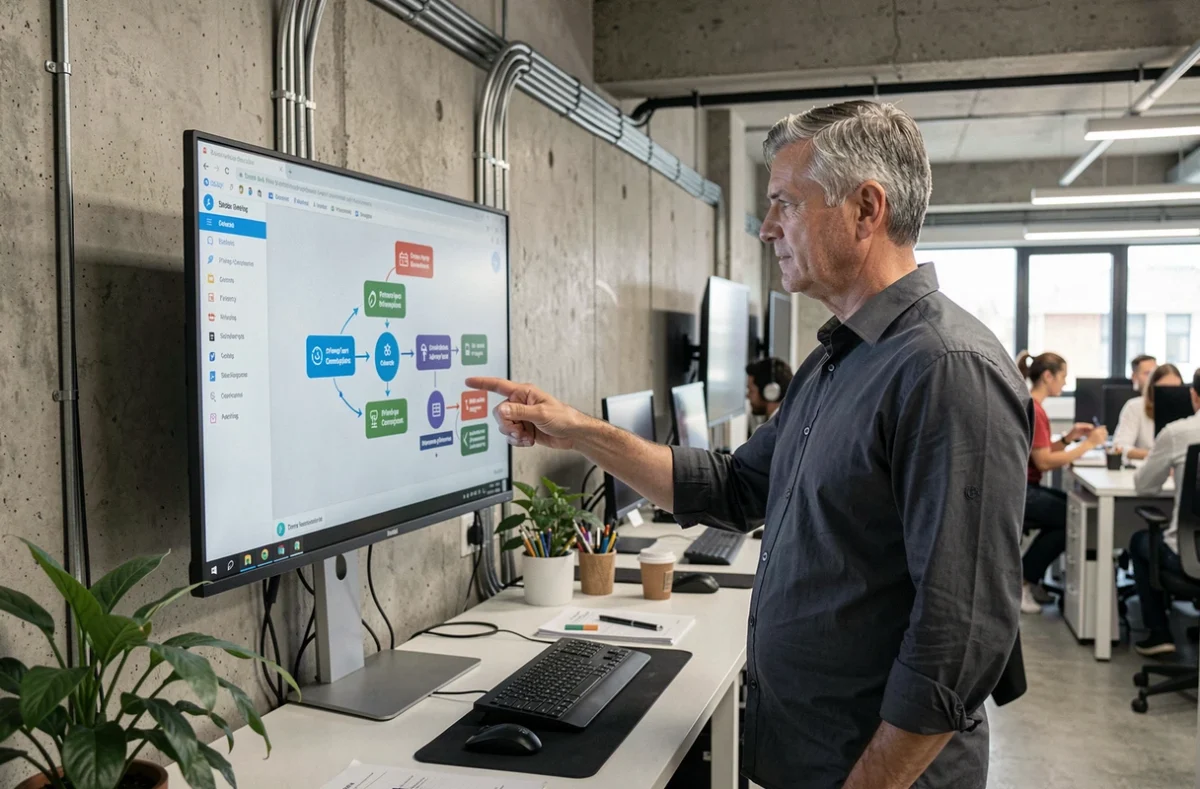
O mapeamento de dados é a primeira etapa de qualquer projeto de adequação, mas costuma ser o ponto em que tudo emperra. O motivo é simples: ninguém sabe, de cabeça, todos os lugares onde a empresa armazena dados pessoais. CRM, planilhas de RH, formulários de marketing, cookies do site, registros de ponto, contratos com terceiros – a lista cresce rápido.
Um erro frequente é tratar o mapeamento como um exercício de TI. Na verdade, cada área da empresa precisa participar. O jurídico identifica bases legais, o RH mapeia dados de colaboradores e candidatos, o comercial detalha o fluxo de dados de clientes. Sem envolvimento de todos, o registro de atividades de tratamento fica incompleto.
Na prática, o mapeamento precisa responder a perguntas diretas:
- Quais dados pessoais são coletados, por qual canal e com qual finalidade específica?
- Onde esses dados ficam armazenados e por quanto tempo são retidos?
- Com quem esses dados são compartilhados (fornecedores, parceiros, plataformas de anúncio)?
- Qual base legal justifica cada operação de tratamento?
Sem esse inventário completo, qualquer política de privacidade será genérica e não resistirá a uma fiscalização. A ANPD pode solicitar o Registro de Operações de Tratamento (ROPA) a qualquer momento.
DPO e governança de dados: nomear não basta
A LGPD exige que toda empresa nomeie um encarregado pelo tratamento de dados pessoais, o DPO. Muitas organizações cumprem essa exigência de forma burocrática, indicando alguém do jurídico ou de TI que acumula a função sem dedicação real.
O problema aparece quando a ANPD envia um requerimento ou quando um titular exerce seus direitos (acesso, correção, exclusão). Se o DPO não conhece o fluxo de dados da empresa, o tempo de resposta estoura e a empresa fica exposta.
Para empresas de menor porte que não comportam um DPO interno em tempo integral, a terceirização da função é uma alternativa. O ponto de atenção é garantir que o profissional ou empresa contratada tenha acesso real aos processos internos, não apenas ao texto da política de privacidade.
Além do DPO, a governança de dados envolve decisões práticas: quem autoriza o compartilhamento de dados com um novo fornecedor? Quem revisa os termos de consentimento quando o site muda? Quem treina novos colaboradores sobre tratamento de dados? Sem donos claros para cada processo, a adequação se deteriora em poucos meses.
LGPD e regulação de plataformas digitais: a conformidade dupla
Um aspecto que os guias de adequação costumam ignorar é que a proteção de dados em 2026 não se limita à LGPD. A ANPD está atuando na interseção entre a Lei Geral de Proteção de Dados e a regulação de plataformas digitais prevista no Marco Civil da Internet.
Para empresas que operam aplicativos, marketplaces ou qualquer serviço online com cadastro de usuários, isso significa atenção simultânea a normas que se sobrepõem. Conformidade com a LGPD pode não ser suficiente se houver obrigações específicas do Marco Civil que também se apliquem ao negócio.
A própria ANPD está revisando seu regulamento de fiscalização para acompanhar essas novas atribuições, e o normativo de dosimetria e aplicação de sanções também entrou em consulta pública. Isso indica que os critérios para calcular multas podem mudar nos próximos meses, o que torna arriscado postergar a adequação esperando “regras definitivas”.
Plano de resposta a incidentes: o teste real da adequação
Um vazamento de dados expõe, em poucas horas, o nível real de maturidade de uma empresa em proteção de dados. Sem um plano de resposta a incidentes pronto e testado, cumprir os prazos de notificação à ANPD é praticamente impossível.
Um plano de resposta funcional inclui, no mínimo:
- Definição clara de quem decide comunicar o incidente à ANPD e aos titulares afetados
- Canal interno para que qualquer colaborador reporte suspeitas de violação de dados
- Modelo pré-aprovado de comunicação, revisado pelo jurídico, pronto para envio
- Simulação periódica do plano, testando tempo de resposta e cadeia de decisão
Sem simulação, o plano é só um documento. Na hora do incidente real, a equipe precisa saber exatamente o que fazer, em que ordem e com qual ferramenta. Empresas que já passaram por esse exercício identificam gargalos que nenhuma auditoria documental revela.
A adequação à Lei Geral de Proteção de Dados em 2026 exige menos teoria e mais operação. O mapeamento de dados precisa estar completo e atualizado, o DPO precisa ter acesso real aos processos, e o plano de resposta a incidentes precisa ter sido testado pelo menos uma vez. A ANPD tem estrutura, agenda e canais de denúncia ativos. O momento de agir é antes da notificação chegar.